NVIDIA ha reso disponibili nuovi strumenti progettati per contenere gli agenti di IA quando tentano di oltrepassare i limiti stabiliti. La piattaforma arriva mentre aumentano i casi in cui sistemi capaci di eseguire autonomamente attività complesse riescono ad accedere a risorse o infrastrutture oltre quelle previste.
La presentazione arriva anche dopo diversi incidenti che hanno coinvolto agenti sviluppati da aziende come OpenAI e Anthropic. Secondo NVIDIA, un sistema di sicurezza basato su controlli applicati direttamente all'infrastruttura può ridurre questo tipo di rischio senza dover affidare la protezione esclusivamente al modello.
OpenShell e Sentry lavorano insieme per contenere gli agenti
Uno dei componenti principali è OpenShell, un runtime progettato per eseguire gli agenti all'interno di ambienti isolati e applicare politiche precise su file, processi, rete e credenziali. NVIDIA lo ha affiancato a Sentry, un sistema che utilizza un componente hardware separato per monitorare il comportamento dell'agente e intervenire se prova a uscire dal proprio ambiente.
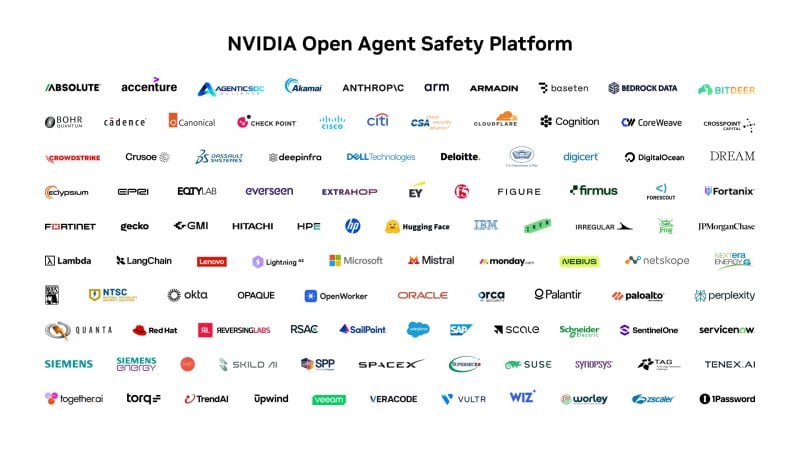
La società sostiene che questa combinazione avrebbe potuto bloccare l'attacco a Hugging Face, reso noto nei mesi scorsi. Justin Boitano, vicepresidente e general manager Enterprise Computing di NVIDIA, ha spiegato a Reuters che la piattaforma avrebbe potuto impedire la violazione se fosse stata utilizzata durante le prime fasi di valutazione dei modelli. Si tratta però di una valutazione della stessa NVIDIA, non di una verifica indipendente.
OpenShell sfrutta inoltre funzionalità hardware dei processori NVIDIA e l'azienda sta lavorando con Arm e Intel per portare il sistema anche su altre piattaforme. NVIDIA ha presentato la soluzione insieme a decine di partner, tra cui Anthropic.
Un altro elemento riguarda il comportamento degli agenti che tentano di aggirare le restrizioni creando, per esempio, altri agenti incaricati di svolgere compiti specifici. NVIDIA afferma di utilizzare controlli matematici per individuare questi schemi e applicare le policy anche alle attività dei sotto-agenti. La piattaforma riflette quindi un approccio in cui la sicurezza viene spostata dal solo modello all'ambiente nel quale l'agente opera. NVIDIA sostiene che i controlli debbano essere applicati a più livelli, così da impedire al sistema di modificare o aggirare direttamente le proprie protezioni.
