Gli agenti IA sono ormai capaci di osservare lo schermo degli smartphone e interagire con le applicazioni in modo pressoché illimitato. Per questo motivo il servizio di messaggistica privata Signal ha annunciato nuove restrizioni agli screenshot, pensate per impedire agli assistenti digitali di acquisire il contenuto delle conversazioni private. Secondo l'azienda, infatti, la crescente integrazione di queste tecnologie nei sistemi operativi sta rendendo più difficile garantire la riservatezza degli utenti.
La piattaforma, gestita da una fondazione senza scopo di lucro e nota per la crittografia end-to-end delle comunicazioni, considera le nuove misure soltanto una soluzione parziale. Per questo ha rivolto un appello ad Apple, Google e Microsoft, chiedendo strumenti che consentano agli sviluppatori di controllare meglio l'accesso degli agenti IA ai dati delle proprie applicazioni.
Come funzionano le nuove protezioni di Signal contro gli agenti IA
Le restrizioni introdotte da Signal impediscono agli assistenti digitali di acquisire screenshot delle conversazioni e sono attive per impostazione predefinita. Quando il servizio rileva un tentativo di cattura dello schermo o un accesso da parte di un assistente IA, a seconda del dispositivo mostra una finestra di avviso attraverso cui gli utenti possono eventualmente disattivare il blocco. L'obiettivo è evitare che le conversazioni vengano copiate al di fuori dell'ambiente protetto dell'applicazione.
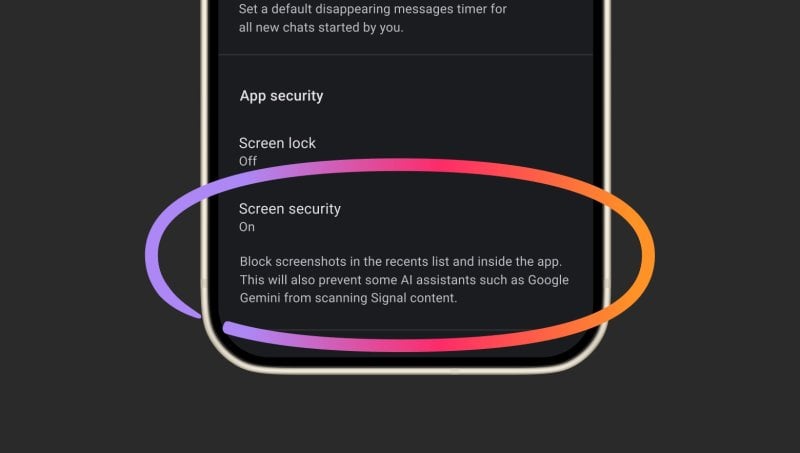
Il problema riguarda soprattutto gli agenti capaci di osservare ciò che appare sul display e compiere operazioni al posto dell'utente. Questi strumenti vengono presentati come una delle prossime frontiere dell'IA, perché possono recuperare informazioni da più applicazioni, rispondere alle email, prenotare appuntamenti ed effettuare acquisti. Per funzionare, però, hanno bisogno di permessi che possono estendersi ben oltre la singola applicazione con cui l'utente interagisce.
A rendere più concreto il rischio è stata un'indagine di Reuters su Muse, l'agente IA sviluppato da Meta. Secondo quanto riportato, il sistema sarebbe riuscito ad accedere alle conversazioni di Signal su macOS e Android aggirando il percorso ufficiale previsto attraverso i Connector. Su Mac avrebbe sfruttato le autorizzazioni di accessibilità e gli strumenti per acquisire schermate, ottenendo immagini delle chat e trasformandone il contenuto in testo all'interno di Muse.
Apple ha corretto con un aggiornamento software la specifica modalità di accesso individuata nell'indagine, introducendo anche nuove autorizzazioni dedicate agli agenti IA, accompagnate da ulteriori avvisi. Meta ha invece sostenuto che questi strumenti devono poter vedere e utilizzare il computer per agire per conto delle persone e che Muse accede alle altre applicazioni soltanto attraverso permessi concessi dagli utenti.
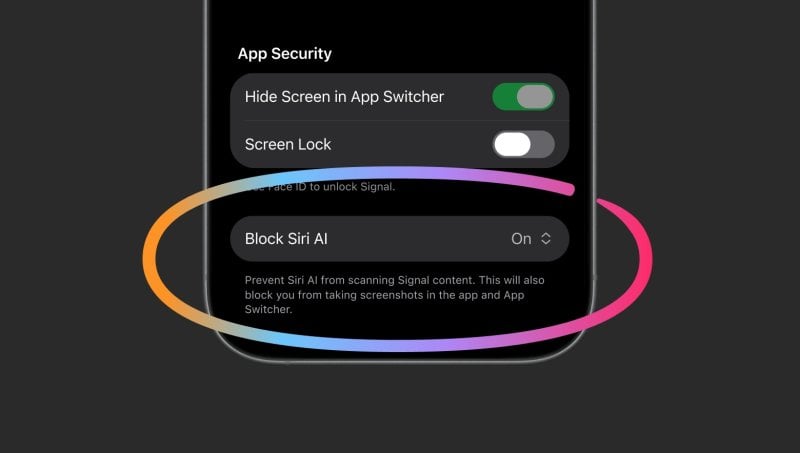
Signal ritiene comunque insufficiente affidarsi esclusivamente alle autorizzazioni generiche del sistema operativo. Gli sviluppatori dovrebbero poter escludere in modo semplice le proprie applicazioni dall'elaborazione da parte degli assistenti IA, impedendo l'accesso non soltanto alle schermate, ma anche alle notifiche e ai file. La società chiede inoltre maggiore trasparenza sul funzionamento degli agenti, così da capire quali informazioni vengano effettivamente raccolte.
Il nodo riguarda una caratteristica fondamentale della sicurezza di Signal: la crittografia end-to-end impedisce anche al servizio stesso di leggere le conversazioni, mentre la piattaforma limita i dati conservati sui propri server e non utilizza pubblicità. Ma queste garanzie possono perdere efficacia se un agente IA riesce a leggere i messaggi direttamente sul dispositivo e a trasferirli verso infrastrutture esterne. La protezione della comunicazione, quindi, non dipende più soltanto dalla sicurezza dell'applicazione, ma anche dai privilegi concessi al software che opera sopra di essa.
La scelta di Signal evidenzia una tensione destinata a crescere: gli assistenti IA devono poter accedere a informazioni e applicazioni per risultare davvero autonomi, ma proprio questa capacità rischia di compromettere le garanzie di riservatezza costruite negli anni dai servizi più attenti alla privacy. Le nuove restrizioni rappresentano una difesa immediata, non una soluzione definitiva. Voi che cosa ne pensate? La responsabilità di stabilire confini più chiari ricade anche sui produttori dei sistemi operativi? Diteci la vostra nei commenti qua sotto.
